

Il provvedimento conferma che liceità dell’accertamento, trasparenza, minimizzazione e valutazione d’impatto costituiscono piani distinti ma concorrenti della legittimità dei sistemi automatici di controllo

Abstract: L’impiego di sistemi foto-video per l’accertamento automatizzato delle violazioni del Codice della strada costituisce ormai una componente ordinaria delle politiche di sicurezza e controllo della mobilità urbana, ma la legittimità dell’utilizzo di tali tecnologie non può essere valutata esclusivamente attraverso le norme che disciplinano la circolazione stradale e l’efficacia degli strumenti di accertamento. Ogni acquisizione, registrazione, conservazione e comunicazione di immagini riferibili a persone o veicoli identificati o identificabili integra infatti un trattamento di dati personali sottoposto ai principi e agli obblighi del Regolamento (UE) 2016/679. Con il provvedimento n. 457 del 18 giugno 2026, relativo a un sistema utilizzato dal Comune di Vasto per l’accertamento delle infrazioni semaforiche, il Garante per la protezione dei dati personali torna su una materia già affrontata in precedenti decisioni e chiarisce la necessità di distinguere la liceità della finalità pubblica perseguita dalla conformità delle concrete modalità del trattamento. Trasparenza effettiva, specificità delle informative, minimizzazione delle immagini, oscuramento dei soggetti estranei e preventiva valutazione d’impatto emergono così non come adempimenti formali aggiuntivi, ma come elementi strutturali della progettazione dei sistemi tecnologici impiegati dalla pubblica amministrazione.
Keywords: #Privacy #GDPR #Videosorveglianza #SanzioniPrivacy #PoliziaLocale #CodiceDellaStrada #SicurezzaStradale #ProtezioneDati #DPIA #Minimizzazione #Trasparenza #SmartCity #MassimilianoMancini #EthicaSocietas #EthicaSocietasRivista #RivistaScientifica #ScienzeSociali #ethicasocietasupli
Il controllo automatizzato della strada è anche trattamento di dati
La progressiva digitalizzazione delle funzioni pubbliche ha modificato profondamente anche l’attività di controllo della circolazione stradale, trasferendo a dispositivi foto-video, piattaforme informatiche e procedure automatizzate una parte crescente delle operazioni che un tempo presupponevano la presenza fisica dell’operatore, con evidenti vantaggi sotto il profilo dell’efficienza amministrativa e della capacità di controllo del territorio, ma anche con la conseguenza di rendere sempre più stretto il rapporto tra esercizio del potere pubblico e trattamento dei dati personali. È proprio all’interno di questa trasformazione che deve essere letto il provvedimento n. 457 del 18 giugno 2026 del Garante per la protezione dei dati personali, adottato nei confronti del Comune di Vasto a seguito del reclamo di un automobilista destinatario di un verbale per violazione dell’art. 146, comma 3, del d.lgs. 30 aprile 1992, n. 285, accertata mediante un sistema video destinato alla rilevazione delle infrazioni semaforiche.
Il punto dal quale muove l’Autorità è particolarmente importante perché impedisce di sovrapporre due questioni giuridicamente differenti: da una parte vi è la possibilità per la pubblica amministrazione di utilizzare dispositivi tecnologici per l’accertamento delle violazioni stradali, disciplinata dal Codice della strada e dalla normativa di settore; dall’altra vi è il trattamento dei dati personali prodotto dall’impiego di quegli stessi dispositivi, che deve rispettare il Regolamento (UE) 2016/679 (GDPR) e il d.lgs. 30 giugno 2003, n. 196, come modificato dal d.lgs. 10 agosto 2018, n. 101. Il Garante ricorda infatti che i soggetti pubblici possono trattare dati personali mediante dispositivi video quando il trattamento risulti necessario per adempiere un obbligo legale oppure per l’esecuzione di un compito di interesse pubblico o connesso all’esercizio di pubblici poteri, secondo quanto previsto dagli artt. 6, parr. 1, lett. c) ed e), 2 e 3 GDPR e dall’art. 2-ter del Codice in materia di protezione dei dati personali; parallelamente, gli artt. 45, 193, 198, 198-bis e 201 del Codice della strada disciplinano, nelle rispettive fattispecie, la possibilità di utilizzare strumenti tecnologici per l’accertamento delle violazioni.
La presenza di una base giuridica e di una finalità istituzionale legittima, tuttavia, non esaurisce il giudizio sulla liceità del trattamento, perché il potere di acquisire un dato non coincide con la libertà di acquisirlo, conservarlo e utilizzarlo secondo qualsiasi modalità tecnicamente possibile. È precisamente in questa distanza tra ciò che la tecnologia consente di vedere e ciò che l’amministrazione ha effettivamente necessità e diritto di trattare che assumono rilievo i principi di liceità, correttezza, trasparenza, limitazione della finalità, minimizzazione, limitazione della conservazione, integrità e responsabilizzazione stabiliti dall’art. 5 GDPR.
Il caso Vasto e le contestazioni del Garante
Il procedimento trae origine dalla contestazione del reclamante secondo il quale, nel luogo nel quale era installato il dispositivo utilizzato per rilevare il passaggio con il semaforo rosso, non sarebbe stata presente un’adeguata informativa sul trattamento dei dati personali e le immagini relative all’infrazione non avrebbero correttamente oscurato elementi estranei all’accertamento, compresi il parabrezza, il lunotto e altri veicoli ripresi. Nel corso dell’istruttoria il Comune ha sostenuto, tra l’altro, che il sistema fosse utilizzato esclusivamente per l’accertamento delle violazioni del Codice della strada, che l’apparato fosse omologato e autorizzato dal Ministero delle infrastrutture e dei trasporti e che l’amministrazione disponesse dal 2021 di un sistema informatico destinato all’oscuramento automatico dei dati non necessari, riconoscendo tuttavia che, nel caso concreto, si era verificato un problema tecnico che aveva determinato il mancato oscuramento delle immagini di altri veicoli.
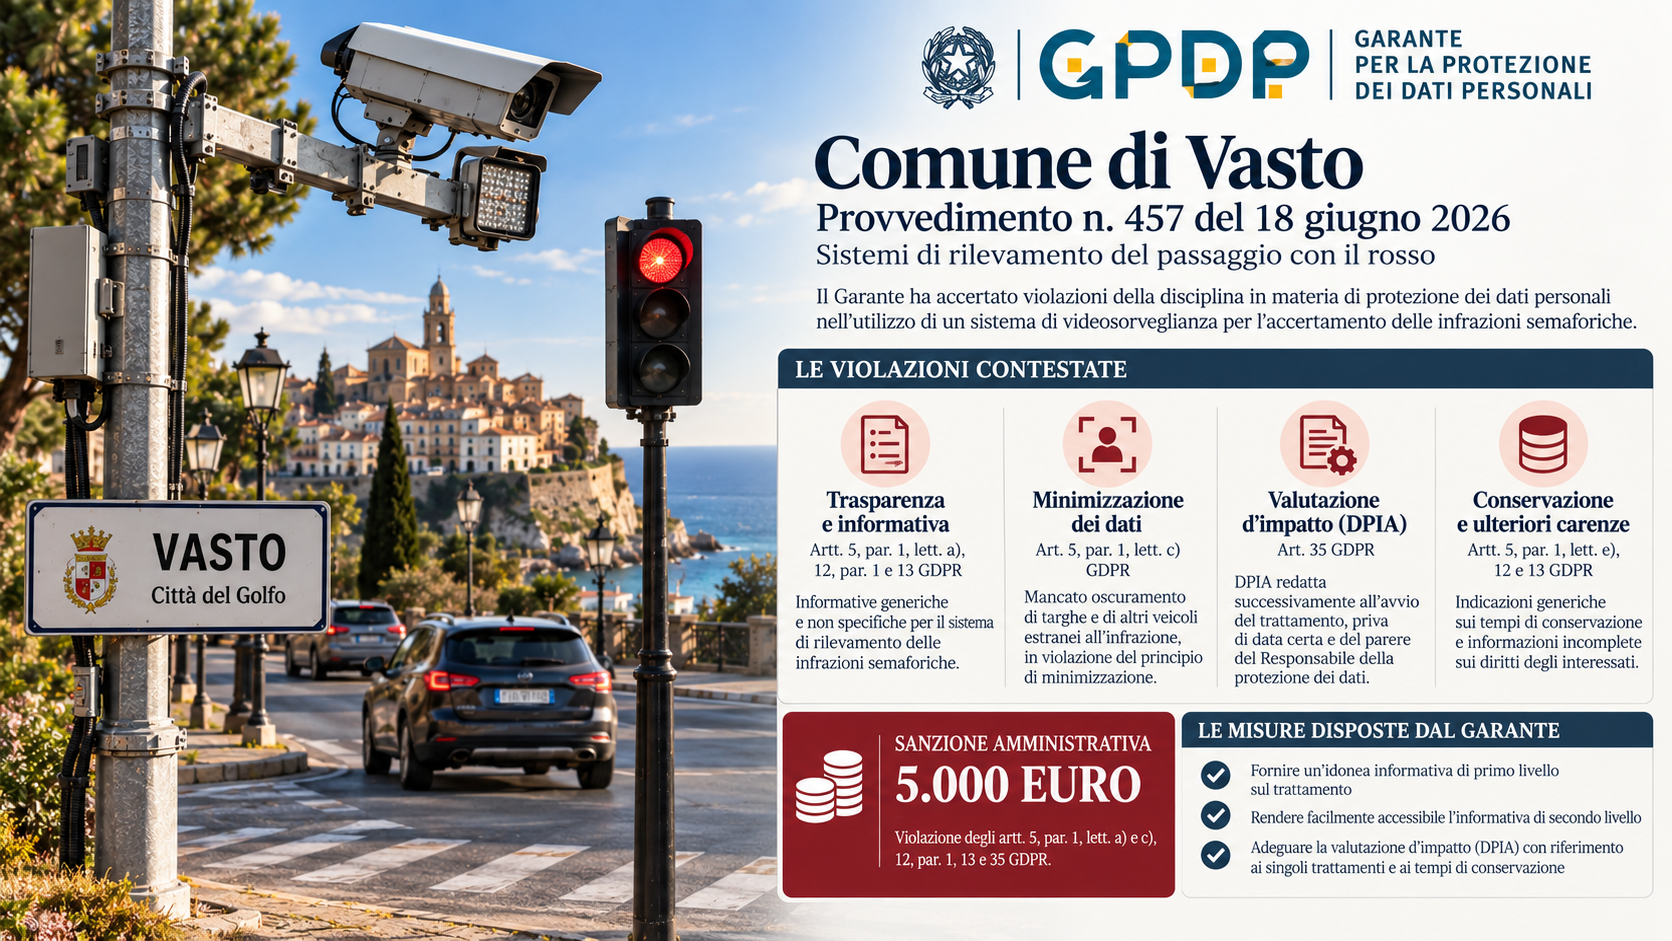
Al termine dell’istruttoria il Garante ha accertato violazioni riconducibili a tre nuclei essenziali: trasparenza del trattamento, minimizzazione dei dati e valutazione d’impatto sulla protezione dei dati, rilevando complessivamente la violazione degli artt. 5, par. 1, lett. a) e c), 12, par. 1, 13 e 35 GDPR. Non si tratta, pertanto, di una censura nei confronti della possibilità astratta di utilizzare un sistema tecnologico per l’accertamento delle infrazioni semaforiche, ma delle modalità attraverso le quali il trattamento connesso a tale sistema era stato progettato, documentato e concretamente eseguito.
Questa distinzione assume un significato più ampio rispetto alla singola vicenda, perché dimostra come la conformità amministrativa o tecnica di un apparato non possa essere utilizzata come una sorta di presunzione generale di conformità al GDPR: l’omologazione o l’autorizzazione dello strumento e la liceità del trattamento dei dati rispondono a discipline differenti, che possono intersecarsi ma non sostituirsi reciprocamente.
La trasparenza deve spiegare quale telecamera sta guardando e perché
Uno degli aspetti più interessanti del provvedimento riguarda il contenuto dell’informativa, poiché il Garante non si limita a verificare materialmente la presenza di un cartello, ma esamina se le informazioni offerte all’interessato siano realmente idonee a consentirgli di comprendere il trattamento cui è sottoposto. L’art. 5, par. 1, lett. a), GDPR stabilisce che i dati personali debbano essere trattati in modo lecito, corretto e trasparente, mentre l’art. 12, par. 1, impone che le informazioni destinate all’interessato siano fornite in forma concisa, trasparente, intelligibile e facilmente accessibile, utilizzando un linguaggio semplice e chiaro; l’art. 13 individua quindi le informazioni che devono essere comunicate quando i dati vengono raccolti presso l’interessato.
In materia di videosorveglianza tale disciplina si traduce nel modello dell’informazione stratificata, richiamato anche dalle Linee guida 3/2019 dell’European Data Protection Board sul trattamento dei dati personali attraverso dispositivi video: un primo livello, normalmente costituito dalla segnaletica collocata in prossimità dell’area sottoposta a ripresa, deve fornire immediatamente le informazioni essenziali, mentre un secondo livello deve consentire di conoscere in maniera completa gli elementi richiesti dalla disciplina europea. Il Garante ribadisce che il primo livello deve rendere riconoscibili almeno gli elementi più significativi del trattamento e deve contenere un chiaro riferimento alla possibilità di accedere all’informativa estesa.
Nel caso di Vasto il problema non era soltanto quantitativo, ma qualitativo: nella cartellonistica erano indicate contemporaneamente finalità quali sicurezza urbana, tutela del patrimonio, polizia giudiziaria, sicurezza stradale, controllo della mobilità e del traffico, esigenze di polizia e di giustizia, nonostante tali finalità fossero perseguite mediante dispositivi differenti. Secondo il Garante, proprio la diversità dei sistemi avrebbe richiesto informative differenziate, in grado di rendere comprensibile all’interessato quale specifico trattamento fosse effettuato dal dispositivo davanti al quale si trovava, anziché ricondurre tecnologie e finalità eterogenee a una generica nozione di videosorveglianza comunale. L’Autorità ha inoltre censurato la genericità delle indicazioni sulla conservazione e le carenze relative ai diritti degli interessati.
È un principio destinato ad assumere un’importanza crescente nelle città tecnologicamente integrate, nelle quali telecamere apparentemente simili possono essere impiegate per sicurezza urbana, controllo del traffico, lettura delle targhe, accertamento delle violazioni, tutela ambientale o altre funzioni amministrative: la convergenza tecnologica non determina automaticamente una convergenza giuridica delle finalità e un unico ecosistema tecnologico non autorizza a trasformare l’informativa privacy in una dichiarazione indistinta capace di ricomprendere qualsiasi possibile utilizzazione delle immagini.
Minimizzazione: ciò che non serve all’accertamento non deve diventare dato utile
Ancora più significativa è la parte dedicata al principio di minimizzazione sancito dall’art. 5, par. 1, lett. c), GDPR, secondo il quale i dati devono essere «adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati». Il principio assume una funzione decisiva nella videosorveglianza stradale, poiché l’inquadratura necessaria a documentare una violazione può inevitabilmente comprendere una quantità di informazioni molto superiore a quella indispensabile per contestarla: conducenti, passeggeri, pedoni, targhe e veicoli completamente estranei al procedimento amministrativo possono entrare nell’area visuale del dispositivo pur non avendo alcuna relazione con l’illecito.
Il Garante richiama sul punto il proprio Provvedimento in materia di videosorveglianza dell’8 aprile 2010, secondo il quale la ripresa destinata all’accertamento amministrativo dovrebbe non comprendere oppure, subordinatamente, mascherare per quanto possibile le parti delle immagini riferibili a soggetti non coinvolti, prevedendo inoltre che, quando la documentazione video-fotografica venga resa disponibile al destinatario del verbale, i passeggeri siano opportunamente oscurati o comunque resi non riconoscibili. L’Autorità richiama anche il d.m. 11 aprile 2024 relativo ai dispositivi per il rilevamento a distanza delle violazioni dei limiti di velocità, il cui allegato B prevede, in occasione dell’accesso alla documentazione, l’oscuramento dei soggetti e delle targhe degli altri veicoli ripresi, misura che il Garante considera raccomandabile anche rispetto ai dispositivi utilizzati per altre violazioni del Codice della strada.
Il Comune aveva dichiarato che il proprio sistema prevedeva l’oscuramento delle informazioni non necessarie e aveva ricondotto il mancato mascheramento verificatosi nel caso concreto a un errore tecnico occasionale; dalla documentazione risultavano tuttavia visibili ulteriori targhe rispetto a quella del reclamante e ciò è stato sufficiente perché il Garante accertasse la violazione del principio di minimizzazione.
La circostanza assume una particolare rilevanza nell’ottica dell’accountability, perché mostra come l’automazione non elimini la responsabilità dell’amministrazione, ma ne modifichi piuttosto le modalità di esercizio: affidare a un software l’oscuramento automatico delle immagini non significa trasferire al software l’obbligo giuridico di minimizzazione. Il titolare resta responsabile dell’effettivo funzionamento delle misure tecniche e organizzative adottate e deve quindi prevedere controlli, procedure e verifiche capaci di intercettare anche l’errore tecnologico.
La valutazione d’impatto non può arrivare dopo la telecamera
Il terzo profilo centrale riguarda la valutazione d’impatto sulla protezione dei dati (DPIA) disciplinata dall’art. 35 GDPR, istituto che rappresenta una delle espressioni più evidenti del passaggio da un sistema fondato prevalentemente su adempimenti formali a un modello basato sulla valutazione preventiva del rischio e sulla responsabilizzazione del titolare. Quando un trattamento, soprattutto se realizzato mediante nuove tecnologie, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare deve effettuare prima del trattamento una valutazione dell’impatto delle operazioni previste; l’art. 35, par. 3, lett. c), indica espressamente tra le ipotesi rilevanti la sorveglianza sistematica su larga scala di una zona accessibile al pubblico.
Nel caso esaminato la DPIA era stata predisposta successivamente all’avvio del trattamento; inoltre, secondo quanto rilevato dal Garante, la documentazione trasmessa era priva di data certa, non risultava sottoscritta e mancava del parere del Responsabile della protezione dei dati, mentre alcune delle valutazioni effettuate risultavano eccessivamente generiche rispetto ai differenti trattamenti compresi nel sistema cittadino.
Il significato dell’art. 35 viene così ricondotto alla sua funzione autenticamente preventiva: la DPIA non è una relazione da predisporre quando il sistema è già operativo per regolarizzare documentalmente ciò che è stato deciso in precedenza, ma deve concorrere alla stessa progettazione del trattamento, individuandone necessità, proporzionalità, rischi e misure di mitigazione prima che i dati inizino a essere acquisiti. È, in altri termini, uno strumento di governance della tecnologia pubblica, non una certificazione postuma della sua esistenza.
Da Portici a Vasto: una linea interpretativa sempre più definita
Il provvedimento di Vasto acquista un significato ancora maggiore se letto insieme a un precedente già esaminato su Ethica Societas, relativo al provvedimento n. 766 del 12 dicembre 2024 nei confronti del Comune di Portici, dove il Garante era intervenuto su un sistema automatico destinato alla rilevazione del passaggio con il semaforo rosso, applicando una sanzione amministrativa di 6.000 euro. Anche in quella vicenda emergeva la necessità di non confondere la disciplina che consente l’accertamento automatico delle violazioni stradali con quella che governa il conseguente trattamento dei dati personali; erano inoltre emerse criticità riguardanti l’informazione agli interessati e la valutazione d’impatto, mentre la successiva collaborazione dell’amministrazione e gli interventi di adeguamento erano stati considerati nella determinazione della risposta sanzionatoria.¹
Il collegamento non è soltanto casistico poiché nello stesso provvedimento relativo a Vasto, quando ricostruisce gli obblighi di informazione applicabili ai sistemi video, il Garante richiama espressamente una successione di propri precedenti comprendente anche il provvedimento del 12 dicembre 2024, n. 766, insieme a decisioni adottate nel 2021, 2022, 2024, 2025 e 2026. GPDP provv. n. 457 del 18 giugno 2026.pdf Si può quindi parlare, più prudentemente che di una episodica reazione sanzionatoria, di una linea interpretativa progressivamente consolidata dell’Autorità, nella quale la trasparenza non coincide con la mera esistenza di un cartello e la valutazione della conformità non si arresta alla legittimità amministrativa dell’apparato utilizzato.
La comparazione tra Portici e Vasto è istruttiva anche perché mostra come l’importo della sanzione pecuniaria non rappresenti necessariamente il dato più significativo delle decisioni. A Vasto il Garante ha qualificato la gravità della violazione come di grado medio, considerando favorevolmente le dimensioni del Comune e l’assenza di precedenti pertinenti e, in senso sfavorevole, lo scarso grado di cooperazione manifestato nei confronti dell’Autorità; la sanzione è stata quindi determinata in 5.000 euro per la violazione degli artt. 5, par. 1, lett. a) e c), 12, par. 1, 13 e 35 GDPR.
Più incisive, sotto il profilo sistemico, sono probabilmente le misure correttive adottate ai sensi dell’art. 58, par. 2, lett. d), GDPR: il Comune è stato infatti ingiunto a fornire un’idonea informativa di primo livello, rendere facilmente reperibile quella di secondo livello relativa al trattamento mediante videosorveglianza per l’accertamento delle violazioni stradali e adeguare la DPIA attraverso una più puntuale considerazione delle caratteristiche dei singoli trattamenti, compresi i differenti tempi di conservazione.
Dalla smart city alla responsible city
La questione supera quindi la materia delle sanzioni stradali e investe un problema più generale di organizzazione delle città digitali. L’evoluzione verso modelli di smart city moltiplica inevitabilmente sensori, telecamere, sistemi di lettura automatica, banche dati interoperabili e strumenti algoritmici capaci di trasformare eventi fisici in informazioni digitali, ma proprio l’aumento della capacità tecnica di osservare il territorio rende necessario definire con maggiore precisione il perimetro giuridico e organizzativo dell’osservazione. Una città può diventare tecnologicamente più intelligente senza diventare, per ciò solo, istituzionalmente più responsabile.
Il principio di protezione dei dati fin dalla progettazione e per impostazione predefinita, sancito dall’art. 25 GDPR, offre in questo senso una chiave interpretativa che va oltre il singolo rilievo contestato nel procedimento: non si dovrebbe progettare prima il sistema di controllo e domandarsi soltanto successivamente come renderlo compatibile con la protezione dei dati, ma incorporare fin dall’origine limitazione delle inquadrature, oscuramento automatico, gestione degli accessi, differenziazione delle finalità, tempi di conservazione, tracciamento delle operazioni, informative e valutazione dei rischi. La tutela della privacy, in questa prospettiva, non si contrappone all’efficienza della Polizia locale né alla sicurezza stradale, ma costituisce uno dei requisiti attraverso i quali il potere tecnologico dell’amministrazione acquista legittimità democratica.
Esiste inoltre una dimensione sociale che non dovrebbe essere trascurata. La diffusione delle tecnologie di sorveglianza modifica la relazione quotidiana tra cittadino e spazio pubblico perché rende possibile una capacità di osservazione continua che, anche quando persegua finalità pienamente legittime, può incidere sulla percezione individuale del controllo istituzionale; per questa ragione la trasparenza richiesta dal GDPR assume una funzione che non è soltanto informativa, ma anche fiduciaria, consentendo alla persona di comprendere chi la osserva, per quale ragione, quali informazioni vengono conservate e quali garanzie limitano l’utilizzo del dato. In una società nella quale la tecnologia rende progressivamente invisibile il momento stesso della raccolta delle informazioni, rendere visibile la regola che governa quella raccolta diventa parte essenziale della legittimazione dell’amministrazione digitale.
La conformità come processo e non come adempimento
La lezione che emerge dal provvedimento di Vasto, soprattutto se collocata nella continuità con il precedente di Portici, è dunque meno semplice di quanto potrebbe suggerire la notizia di una sanzione amministrativa: il problema non consiste nello stabilire se le amministrazioni possano utilizzare tecnologie per accertare le violazioni stradali, possibilità che trova il proprio fondamento nella normativa di settore, ma nel definire come debbano utilizzarle affinché l’esercizio di una funzione pubblica non produca trattamenti eccedenti, opachi o insufficientemente governati.
Il GDPR non impedisce l’innovazione tecnologica dell’amministrazione e non sottrae alla Polizia locale gli strumenti necessari allo svolgimento delle proprie funzioni; impone, piuttosto, che l’innovazione venga accompagnata da una capacità organizzativa proporzionata alla potenza degli strumenti utilizzati. Informare correttamente prima della raccolta, distinguere le finalità, acquisire soltanto ciò che è necessario, oscurare ciò che non lo è, stabilire tempi coerenti di conservazione, valutare preventivamente i rischi e verificare nel tempo l’efficacia delle misure adottate significa tradurre concretamente i principi di accountability, minimizzazione e data protection by design.
Da Portici a Vasto emerge quindi una regola destinata a diventare sempre più rilevante nell’amministrazione digitale: un dispositivo può essere perfettamente legittimo come strumento di accertamento e il trattamento effettuato attraverso quello stesso dispositivo può essere, nello stesso tempo, illecito sotto il profilo della protezione dei dati personali. È proprio nella capacità di tenere insieme questi due livelli — efficacia dell’azione amministrativa e garanzia dei diritti fondamentali — che si misura oggi non soltanto la conformità di una tecnologia, ma la qualità istituzionale del suo impiego.
SCARICA IL PROVVEDIMENTO: GPDP provv. n. 457 del 18 giugno 2026
Note e riferimenti normativi
1. M. Mancini, 6.000 euro di sanzione dal Garante al Comune di Portici (NA). I sistemi di rilevazione automatica del passaggio con il rosso sono strumenti di videosorveglianza (provv. 766 del 12/12/2024), Ethica Societas. Articolo su Ethica Societas.
Garante per la protezione dei dati personali, provvedimento 18 giugno 2026, n. 457, doc. web n. 10267254. Il provvedimento accerta l’illiceità del trattamento effettuato dal Comune di Vasto per violazione degli artt. 5, par. 1, lett. a) e c), 12, par. 1, 13 e 35 GDPR.
GPDP provv. n. 457 del 18 giugno 2026.pdf
Regolamento (UE) 2016/679, in particolare artt. 5, 6, 12, 13, 25, 35, 36, 58 e 83.
D.lgs. 30 giugno 2003, n. 196, Codice in materia di protezione dei dati personali, come modificato dal d.lgs. 10 agosto 2018, n. 101, in particolare art. 2-ter e artt. 166 e ss.
D.lgs. 30 aprile 1992, n. 285, Nuovo Codice della strada, in particolare artt. 45, 146, 193, 198, 198-bis e 201.
Garante per la protezione dei dati personali, Provvedimento in materia di videosorveglianza, 8 aprile 2010, doc. web n. 1712680.
European Data Protection Board, Linee guida 3/2019 sul trattamento dei dati personali attraverso dispositivi video, versione definitiva adottata il 29 gennaio 2020.
D.m. 11 aprile 2024, Modalità di collocazione e uso dei dispositivi o mezzi tecnici di controllo, finalizzati al rilevamento a distanza delle violazioni delle norme di comportamento di cui all’art. 142 del decreto legislativo 30 aprile 1992, n. 285, con particolare riferimento all’allegato B, punto 1.5.4.
ULTIMI 5 ARTICOLI DELLO STESSO AUTORE
La misura della donna non è la lunghezza della gonna
Il nuovo Codice della strada prende forma: cosa prevede davvero la riforma
2001-2026: venticinque anni di guerra al terrore
LE ULTIME SANZIONI DEL GARANTE:
12.000 euro di sanzione al Comune di Tuscania per uso eccessivo di barriere OCR e fototrappole
6.000 euro di sanzione dal Garante al comune di Portici (NA)
50.000 euro di sanzione dal Garante al Panopticon del comune di Trento
12.000 euro di sanzione dal Garante al comune di Salento (SA)
6.000 euro di sanzione dal Garante al comune di Villabate (PA)
ULTIMI 5 ARTICOLI SULLA PRIVACY
Accesso alla videosorveglianza comunale in caso di sinistro (TAR Catania 1491/2026)
Le sanzioni sulla privacy costituiscono danno erariale a carico dei funzionari
Cassazione: la geolocalizzazione dei dipendenti richiede la consultazione preventiva del Garante
ULTIMI 5 ARTICOLI PUBBLICATI
Dai diritti alla pratica: quando la comunità si fa carico del futuro
Quando il clima cambia la strategia globale
Violenza sessuale: un no è sempre un no e il consenso non si presume
Ethica Societas è una testata giornalistica gratuita e no profit edita da una cooperativa sociale onlus
Copyright Ethica Societas, Human&Social Science Review © 2026 by Ethica Societas UPLI onlus
ISSN 2785-602X. Licensed under CC BY-NC 4.0