

Le strategie criminali spostano sempre più l’attenzione dalla ricchezza materiale al controllo delle informazioni per rafforzare le capacità di condizionamento delle mafie e introdurre nuove vulnerabilità nelle società contemporanee

Abstract: La progressiva digitalizzazione delle relazioni economiche, sociali e istituzionali ha attribuito alle informazioni una crescente rilevanza strategica anche nell’ambito delle attività criminali. Il patrimonio informativo, inteso come insieme di dati, conoscenze e relazioni suscettibili di essere acquisiti, elaborati e utilizzati, può rappresentare una risorsa capace di generare vantaggi economici, facilitare condotte illecite e rafforzare forme di influenza e controllo. Il contributo analizza il rapporto tra informazione e potere criminale attraverso una prospettiva criminologica, distinguendo le specificità della criminalità informatica dalle dinamiche proprie delle organizzazioni mafiose. Particolare attenzione viene dedicata alla trasformazione dei dati in strumenti di coercizione, alla convergenza tra vulnerabilità digitali e tradizionali strategie criminali, alle implicazioni dell’intelligenza artificiale e alla necessità di sviluppare modelli di prevenzione fondati sulla sicurezza informativa, sulla cooperazione istituzionale e sulla tutela dei diritti fondamentali. L’analisi evidenzia come il valore criminale delle informazioni non risieda esclusivamente nella loro commerciabilità, ma soprattutto nella capacità di convertirle in conoscenza operativa, influenza e potere.
Keywords: #CriminalitàOrganizzata #Mafie #Cybercrime #PatrimonioInformativo #ProtezioneDeiDati #SicurezzaInformatica #IntelligenzaArtificiale #Criminologia #PotereCriminale #Prevenzione #PaolaLaSalvia #EthicaSocietas #EthicaSocietasRivista #RivistaScientifica #ScienzeSociali #ethicasocietasupli
english version
La criminalità nell’era dell’informazione
La comprensione delle trasformazioni della criminalità contemporanea richiede di superare una prospettiva interpretativa fondata esclusivamente sull’accumulazione di ricchezza materiale, sulla disponibilità di capitali e sui profitti derivanti dalle attività illecite. Accanto alle tradizionali risorse economiche emerge infatti un patrimonio meno immediatamente visibile, ma potenzialmente determinante nella costruzione e nel consolidamento del potere criminale, costituito dalle informazioni e dalla capacità di trasformarle in conoscenza utilizzabile.
La criminalità non rappresenta un fenomeno estraneo ai processi di trasformazione sociale, ma si sviluppa all’interno dei sistemi economici, tecnologici e relazionali dei quali sfrutta opportunità, contraddizioni e vulnerabilità. L’evoluzione delle tecnologie digitali, la crescente interconnessione delle attività produttive e la diffusione di strumenti capaci di raccogliere ed elaborare grandi quantità di informazioni hanno modificato non soltanto le modalità attraverso le quali vengono realizzate determinate condotte illecite, ma anche le condizioni che possono favorirne la pianificazione, l’esecuzione e l’occultamento.
In questo scenario, il dato assume una funzione che supera quella di semplice elemento conoscitivo. Informazioni personali, relazioni professionali, comunicazioni, assetti societari, movimenti finanziari, abitudini individuali e tracce digitali possono essere utilizzati per ricostruire reti di rapporti, individuare vulnerabilità, anticipare comportamenti e riconoscere opportunità di sfruttamento.
La rilevanza di tali informazioni non dipende necessariamente dalla loro quantità, quanto dalla possibilità di interpretarle e collegarle all’interno di un sistema di conoscenze più ampio. Un dato apparentemente marginale può acquistare un significato considerevole quando viene associato ad altri elementi, permettendo di individuare relazioni, interessi economici o circostanze che, considerate isolatamente, non avrebbero alcuna particolare rilevanza.
Questa trasformazione trova riscontro nelle analisi delle principali istituzioni europee impegnate nel contrasto alla criminalità.
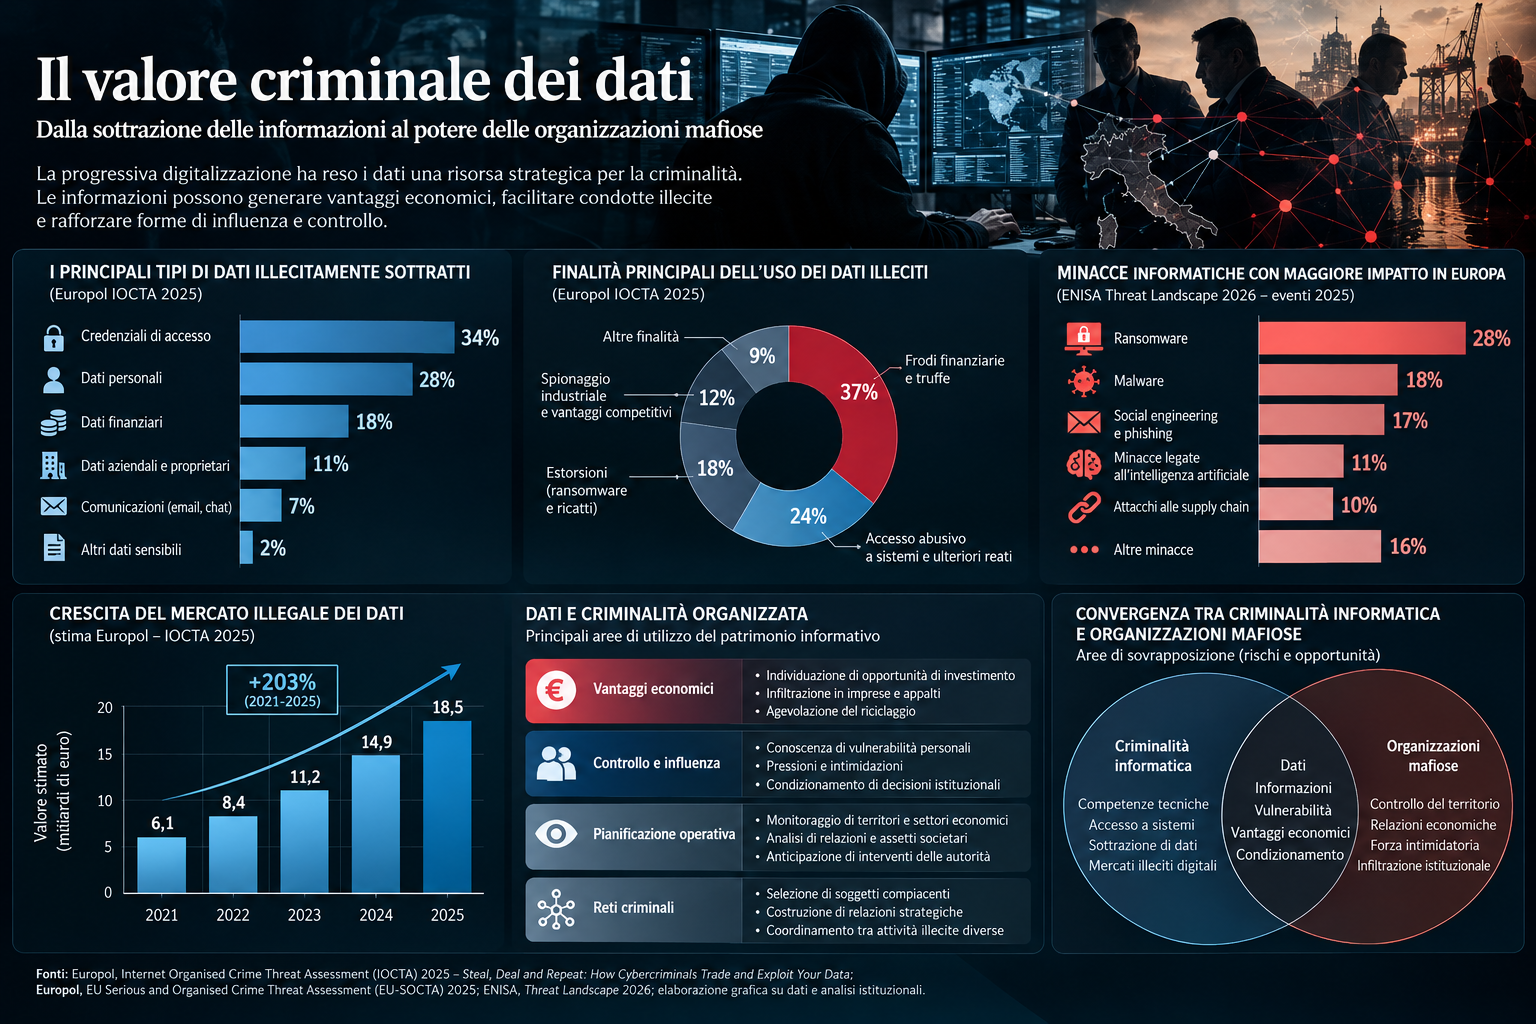
Il rapporto Europol Internet Organised Crime Threat Assessment 2025, significativamente intitolato Steal, Deal and Repeat: How Cybercriminals Trade and Exploit Your Data, individua nella sottrazione, commercializzazione e utilizzazione illecita dei dati una componente strutturale dell’economia criminale digitale. Le informazioni non costituiscono soltanto l’obiettivo di un attacco, ma possono diventare una risorsa impiegata per realizzare ulteriori reati, alimentando un sistema nel quale l’accesso illecito ai dati assume un valore economico e operativo autonomo.
La trasformazione descritta da Europol non autorizza tuttavia a sostenere che il patrimonio informativo abbia sostituito il denaro quale principale obiettivo delle attività criminali. Piuttosto, suggerisce che la disponibilità di informazioni possa rappresentare una condizione preliminare per acquisire risorse economiche, esercitare pressioni, orientare decisioni e consolidare posizioni di vantaggio.
Il dato diventa così una componente del capitale criminale, non necessariamente alternativa alla ricchezza materiale, ma capace di accrescerne le possibilità di acquisizione e utilizzazione.
Il dato come risorsa di potere
La centralità delle informazioni impone di distinguere il loro valore economico dal valore strategico che possono assumere all’interno delle relazioni sociali e delle dinamiche criminali.
Un insieme di dati può essere commercializzato, utilizzato per realizzare una frode oppure impiegato per ottenere un vantaggio competitivo illecito. Tuttavia, il suo valore può manifestarsi anche indipendentemente da una transazione economica, attraverso la capacità di conoscere comportamenti, individuare fragilità e influenzare le decisioni altrui.
Questa distinzione consente di interpretare il patrimonio informativo attraverso tre dimensioni strettamente collegate: quella economica, relativa alla possibilità di ottenere profitti; quella operativa, riferita alla capacità di agevolare la realizzazione di condotte illecite; e quella relazionale, connessa alla possibilità di esercitare influenza, intimidazione o controllo.
Il dato, pertanto, non rappresenta soltanto una merce, ma può diventare uno strumento attraverso il quale si produce un’asimmetria di potere tra chi possiede determinate informazioni e chi ne ignora la disponibilità o le possibili modalità di utilizzo.
La conoscenza delle difficoltà economiche di un’impresa, delle relazioni personali di un soggetto o dei processi decisionali di un’organizzazione può offrire opportunità di condizionamento che non derivano direttamente dalla disponibilità di denaro, ma dalla possibilità di sfruttare situazioni di vulnerabilità.
In questa prospettiva, il rapporto tra informazione e potere richiama una questione più ampia, già presente nella riflessione sociologica e politica contemporanea: la conoscenza non costituisce necessariamente una risorsa neutrale, poiché la sua distribuzione diseguale può incidere sulle capacità di azione e sulle relazioni tra individui e organizzazioni.
L’applicazione di questa considerazione all’ambito criminologico richiede tuttavia alcune precisazioni.
Non ogni raccolta di informazioni costituisce una condotta illecita, così come non ogni utilizzazione di dati determina automaticamente una forma di abuso. La rilevanza giuridica dipende dalle modalità di acquisizione, dalla natura delle informazioni, dalle finalità perseguite e dalle disposizioni applicabili.
Le informazioni possono provenire da fonti pubblicamente accessibili, essere comunicate volontariamente oppure essere acquisite attraverso accessi abusivi, sottrazioni, frodi e altre condotte penalmente rilevanti. Anche dati inizialmente raccolti in modo lecito possono essere successivamente utilizzati per finalità incompatibili con quelle originarie o per realizzare comportamenti illeciti.
La questione centrale non riguarda dunque la semplice disponibilità delle informazioni, ma il rapporto tra conoscenza, intenzionalità e capacità di produrre effetti sulle persone e sui sistemi sociali.
Quando tale capacità viene orientata verso finalità criminali, il patrimonio informativo può trasformarsi in una risorsa di coercizione, sfruttamento e dominio.
Le mafie e il valore della conoscenza
L’analisi del rapporto tra informazione e criminalità assume una particolare rilevanza quando viene applicata alle organizzazioni mafiose, la cui capacità di esercitare potere non può essere ricondotta esclusivamente alla disponibilità di risorse economiche o all’impiego della violenza.
La letteratura criminologica e sociologica ha ampiamente evidenziato come il fenomeno mafioso si caratterizzi anche per la capacità di costruire relazioni, controllare risorse, esercitare intimidazione e inserirsi nei processi economici e istituzionali.
Nell’interpretazione proposta da Diego Gambetta, la mafia può essere analizzata anche attraverso la produzione e la commercializzazione di protezione privata, mentre gli studi di Rocco Sciarrone hanno approfondito il ruolo delle reti relazionali e del capitale sociale nella riproduzione e nell’espansione del potere mafioso.
Questi contributi consentono di comprendere come la conoscenza dei contesti territoriali, delle relazioni economiche e delle vulnerabilità individuali abbia storicamente rappresentato una componente rilevante delle strategie mafiose, anche prima della diffusione delle tecnologie digitali.
La capacità di conoscere gli equilibri di un territorio, individuare imprese in difficoltà, ricostruire rapporti tra operatori economici o comprendere i meccanismi decisionali di un’amministrazione può favorire l’individuazione di opportunità di infiltrazione e condizionamento.
Le informazioni possono inoltre contribuire a rafforzare l’efficacia dell’intimidazione, poiché la conoscenza delle condizioni personali, familiari o professionali di un individuo può aumentare la capacità di esercitare pressioni e alimentare situazioni di soggezione.
L’elemento innovativo introdotto dalla trasformazione digitale non consiste pertanto nella scoperta dell’importanza delle informazioni da parte delle mafie, ma nell’ampliamento delle possibilità di acquisirle, conservarle, elaborarle e collegarle.
La disponibilità di strumenti digitali può rendere più agevole la ricostruzione di relazioni economiche, assetti proprietari e dinamiche organizzative, mentre la crescente digitalizzazione delle attività produttive e amministrative può generare ulteriori opportunità di accesso a informazioni rilevanti.
Ciò non significa che le organizzazioni mafiose abbiano necessariamente sviluppato competenze tecnologiche avanzate o che esista una trasformazione generalizzata delle mafie tradizionali in strutture criminali digitali.
Una simile rappresentazione rischierebbe di sovrapporre fenomeni differenti e di attribuire alle organizzazioni capacità operative che devono invece essere dimostrate attraverso evidenze investigative.
Il rapporto Europol EU-SOCTA 2025, dedicato alle minacce rappresentate dalla criminalità grave e organizzata nell’Unione europea, evidenzia l’importanza della dimensione tecnologica e delle trasformazioni dei mercati criminali. Tuttavia, l’analisi delle organizzazioni mafiose italiane richiede di considerare anche caratteristiche specifiche, quali il radicamento territoriale, la forza intimidatrice del vincolo associativo e le forme di assoggettamento e omertà richiamate dall’articolo 416-bis del Codice penale.
Il punto non è dunque contrapporre una presunta mafia digitale alla mafia tradizionale, ma comprendere in quali circostanze strumenti tecnologici e risorse informative possano integrarsi con strutture criminali già consolidate.
La disponibilità di informazioni può rafforzare capacità operative preesistenti, senza sostituire necessariamente il controllo del territorio, le relazioni personali, la disponibilità di capitali e il ricorso all’intimidazione.
Da questa prospettiva emerge un elemento particolarmente significativo: il potere mafioso può essere alimentato non soltanto dal controllo delle risorse economiche e territoriali, ma anche dalla capacità di conoscere e sfruttare le vulnerabilità dei soggetti e dei contesti nei quali opera.
L’economia criminale dei dati e la specializzazione delle attività illecite
La progressiva valorizzazione delle informazioni all’interno dei mercati illegali ha contribuito allo sviluppo di un’economia criminale nella quale dati, credenziali di accesso e servizi tecnologici possono essere scambiati e riutilizzati per finalità differenti.
L’analisi Europol del 2025 descrive un ecosistema nel quale le informazioni sottratte possono essere commercializzate, utilizzate per accedere abusivamente a sistemi informatici, impiegate per frodi o sfruttate nell’ambito di attività estorsive.
La sottrazione di dati non costituisce necessariamente il momento conclusivo della condotta criminale, ma può rappresentare una fase iniziale di processi più articolati, caratterizzati dalla partecipazione di soggetti con competenze e funzioni differenti.
Questa dinamica richiama il modello del crime-as-a-service, attraverso il quale determinate capacità o strumenti criminali vengono messi a disposizione di altri soggetti, riducendo la necessità che ogni autore di reato possieda autonomamente tutte le competenze tecniche richieste.
La specializzazione delle attività può favorire una separazione tra chi acquisisce illecitamente le informazioni, chi ne organizza la distribuzione e chi le utilizza per realizzare ulteriori condotte.
Tale configurazione non deve essere automaticamente assimilata alle organizzazioni mafiose disciplinate dall’ordinamento italiano, poiché la presenza di cooperazione criminale o di una struttura organizzata non comporta necessariamente l’esistenza degli elementi costitutivi dell’associazione di tipo mafioso.
La distinzione è essenziale per evitare interpretazioni criminologiche e giuridiche improprie.
La criminalità informatica comprende infatti fenomeni eterogenei, che possono coinvolgere singoli individui, gruppi occasionali, organizzazioni criminali strutturate e reti transnazionali. Le attività mafiose, invece, presentano caratteristiche specifiche che non possono essere dedotte dalla sola complessità organizzativa o dall’impiego di tecnologie.
Esistono tuttavia possibili aree di convergenza, soprattutto quando competenze informatiche, interessi economici e reti criminali si incontrano nella realizzazione di frodi, estorsioni, riciclaggio o altre attività illecite.
L’esistenza di tali collegamenti deve essere verificata attraverso elementi concreti, distinguendo le convergenze documentate dalle ipotesi interpretative.
L’economia criminale dei dati rappresenta quindi un fenomeno che attraversa differenti categorie criminologiche, senza annullarne le peculiarità.
La società digitale come spazio di opportunità e vulnerabilità
Uno degli aspetti più rilevanti della trasformazione del patrimonio informativo in risorsa criminale riguarda la possibilità di utilizzare i dati come strumenti di pressione e ricatto.
La sottrazione di informazioni riservate può produrre un vantaggio economico attraverso la loro commercializzazione, ma può anche consentire di minacciare la diffusione di contenuti personali, documenti aziendali o informazioni sensibili.
Le pratiche estorsive connesse agli attacchi ransomware mostrano chiaramente questa evoluzione.
Se nelle forme più tradizionali di ransomware l’obiettivo principale consisteva nel rendere indisponibili i sistemi informatici mediante cifratura, alcune strategie criminali hanno progressivamente integrato la sottrazione preventiva dei dati e la minaccia della loro pubblicazione.
Il patrimonio informativo diventa così contemporaneamente oggetto dell’aggressione e strumento attraverso il quale viene esercitata la pressione sulla vittima.
I rapporti ENISA confermano la rilevanza di queste dinamiche nel panorama europeo della sicurezza informatica. L’ENISA Threat Landscape 2026, pubblicato il 22 settembre 2026 e riferito agli eventi osservati nel corso del 2025, identifica il ransomware come una delle minacce con maggiore impatto immediato e richiama l’utilizzazione congiunta di cifratura, sottrazione di dati ed estorsione.
Il medesimo rapporto evidenzia inoltre la persistenza delle tecniche di ingegneria sociale, attraverso le quali gli autori degli attacchi sfruttano la fiducia, le abitudini e i comportamenti delle persone per ottenere accessi o informazioni.
La dimensione psicologica assume quindi un ruolo significativo.
La vulnerabilità di un’organizzazione non dipende esclusivamente dalla presenza di sistemi informatici insufficientemente protetti, ma può derivare anche da procedure inadeguate, da responsabilità non chiaramente definite o dalla difficoltà di riconoscere comunicazioni ingannevoli.
La criminalità può sfruttare tali condizioni perché la sicurezza informativa costituisce un processo nel quale interagiscono tecnologia, organizzazione e comportamento umano.
Il passaggio dalla sottrazione dei dati alla loro utilizzazione coercitiva evidenzia inoltre una caratteristica fondamentale del patrimonio informativo: la sua capacità di produrre effetti anche senza essere materialmente trasferito o commercializzato.
In determinati contesti, la sola minaccia di divulgare informazioni può risultare sufficiente per esercitare una pressione significativa sulla vittima.
Intelligenza artificiale e nuove asimmetrie informative
L’intelligenza artificiale introduce ulteriori elementi di complessità nel rapporto tra conoscenza, criminalità e sicurezza.
La disponibilità di sistemi capaci di elaborare grandi quantità di informazioni, generare contenuti credibili e automatizzare determinate attività può modificare le modalità attraverso le quali vengono preparate e realizzate alcune condotte illecite.
Gli strumenti di intelligenza artificiale generativa possono essere utilizzati per produrre comunicazioni fraudolente linguisticamente accurate, simulare identità, manipolare immagini e contenuti audiovisivi o rendere più convincenti tentativi di inganno.
Queste possibilità non implicano necessariamente la comparsa di categorie criminali completamente nuove, ma possono ampliare la portata e l’efficacia di comportamenti già conosciuti.
Il rapporto Europol IOCTA 2025 richiama espressamente l’impiego dell’intelligenza artificiale generativa nelle attività di ingegneria sociale, mentre le analisi ENISA del 2026 evidenziano il crescente interesse degli attori malevoli verso tali tecnologie, sia come strumenti di supporto alle attività illecite sia come sistemi suscettibili di essere attaccati.
La questione centrale riguarda la riduzione di alcune barriere operative.
Attività che in passato richiedevano competenze specifiche possono essere parzialmente automatizzate, mentre la produzione di contenuti ingannevoli può diventare più rapida e adattabile alle caratteristiche dei destinatari.
Al tempo stesso, l’intelligenza artificiale può contribuire alla prevenzione attraverso l’individuazione di anomalie, il riconoscimento di comportamenti sospetti e il supporto all’analisi di informazioni complesse.
Questa duplice funzione conferma che la tecnologia non possiede una natura intrinsecamente criminale o preventiva, ma assume significato in relazione alle finalità perseguite, alle modalità di impiego e ai controlli adottati.
Occorre inoltre evitare che l’utilizzazione di sistemi automatizzati nelle attività di sicurezza produca nuove forme di rischio.
L’elaborazione algoritmica può individuare correlazioni statistiche, ma non è necessariamente in grado di ricostruire correttamente il significato sociale e giuridico delle relazioni osservate.
Una correlazione non costituisce automaticamente una relazione causale, così come un comportamento statisticamente anomalo non dimostra l’esistenza di una condotta illecita.
L’efficacia degli strumenti tecnologici deve pertanto essere accompagnata da verifiche, trasparenza metodologica e responsabilità umana.
Informazione e investigazione: opportunità, limiti e garanzie
La crescente rilevanza delle informazioni nelle strategie criminali trova un corrispettivo nella loro importanza per le attività investigative e di prevenzione.
L’analisi dei dati finanziari, societari, documentali e digitali può contribuire alla ricostruzione delle relazioni tra soggetti, all’individuazione di interessi economici e alla comprensione delle strutture organizzative coinvolte in attività illecite.
Nel contrasto alla criminalità organizzata, tale prospettiva consente di integrare l’analisi patrimoniale con quella relazionale, valorizzando la possibilità di individuare collegamenti tra persone, imprese e contesti territoriali.
L’efficacia di questo approccio dipende tuttavia dalla qualità delle informazioni utilizzate e dalla correttezza delle metodologie interpretative.
Un collegamento societario non dimostra necessariamente l’esistenza di un rapporto criminale, una relazione personale non costituisce di per sé un elemento di responsabilità e una transazione economica anomala non equivale automaticamente a un’operazione illecita.
La distinzione tra informazione, indizio e prova assume quindi un’importanza fondamentale.
L’analisi informativa può orientare le attività investigative e contribuire alla formulazione di ipotesi, ma non può sostituire gli accertamenti necessari per verificarne la fondatezza.
Questa esigenza diventa ancora più rilevante quando vengono impiegati strumenti automatizzati, poiché la capacità di elaborare grandi quantità di dati può generare risultati apparentemente significativi che richiedono comunque un’interpretazione critica.
La tutela della sicurezza deve inoltre confrontarsi con i limiti imposti dall’ordinamento alla raccolta e all’utilizzazione delle informazioni personali.
Il Regolamento (UE) 2016/679, generalmente noto come GDPR, stabilisce principi fondamentali relativi alla liceità, correttezza e trasparenza del trattamento, alla limitazione delle finalità, alla minimizzazione dei dati e alla loro sicurezza.
Per i trattamenti effettuati dalle autorità competenti a fini di prevenzione, indagine, accertamento e perseguimento dei reati trova invece applicazione, nei rispettivi ambiti, la disciplina specifica prevista dalla Direttiva (UE) 2016/680, recepita nell’ordinamento italiano con il decreto legislativo 18 maggio 2018, n. 51.
La distinzione tra i differenti regimi giuridici è essenziale, poiché le esigenze investigative non comportano l’applicazione indiscriminata delle regole previste per i trattamenti ordinari né consentono di prescindere dalle garanzie stabilite dalla legislazione pertinente.
La disponibilità di tecnologie avanzate non può dunque essere considerata una giustificazione sufficiente per ampliare senza limiti le attività di raccolta e analisi delle informazioni.
In una società democratica, la legittimità dell’azione preventiva e investigativa dipende anche dalla proporzionalità degli strumenti impiegati, dalla presenza di adeguate basi giuridiche e dalla possibilità di sottoporre l’esercizio dei poteri pubblici a controlli effettivi.
La sicurezza e la tutela dei diritti fondamentali non rappresentano necessariamente obiettivi contrapposti, ma dimensioni che devono essere integrate all’interno di un sistema di garanzie coerente con i principi dello Stato di diritto.
Il costo sociale della vulnerabilità informativa
La compromissione del patrimonio informativo non produce conseguenze esclusivamente economiche.
La diffusione non autorizzata di informazioni personali può incidere sulla reputazione, compromettere relazioni professionali, favorire discriminazioni e generare condizioni di vulnerabilità psicologica e sociale.
La conoscenza di aspetti riservati della vita individuale può inoltre essere utilizzata per esercitare pressioni o rafforzare situazioni di dipendenza, soprattutto quando riguarda persone già esposte a condizioni di fragilità.
Il danno informativo presenta una caratteristica particolarmente significativa: può estendersi oltre il momento nel quale si verifica la violazione.
Un’informazione sottratta può essere riprodotta, trasferita e riutilizzata in contesti differenti, rendendo complessa la possibilità di limitarne la successiva circolazione.
La perdita di controllo sui dati può quindi produrre conseguenze persistenti, anche quando l’evento originario sia stato tecnicamente risolto.
Per le imprese e le istituzioni, tali conseguenze possono assumere una dimensione collettiva.
Una compromissione informatica può interrompere servizi, coinvolgere utenti e fornitori, compromettere rapporti commerciali e incidere sulla fiducia nei confronti dell’organizzazione interessata.
Le analisi ENISA evidenziano come l’interdipendenza tra infrastrutture e servizi digitali possa amplificare gli effetti degli incidenti, soprattutto quando una vulnerabilità interessa soggetti dai quali dipendono altre organizzazioni.
La sicurezza informativa non può pertanto essere considerata esclusivamente un problema tecnico, poiché riguarda la continuità delle attività economiche, l’affidabilità delle istituzioni e la protezione delle relazioni sociali.
Nel caso delle organizzazioni criminali, la conoscenza delle vulnerabilità altrui può trasformarsi in una risorsa di condizionamento.
La possibilità di individuare difficoltà economiche, debolezze organizzative o situazioni personali delicate può favorire comportamenti opportunistici e, nei contesti caratterizzati dalla presenza di strutture criminali organizzate, contribuire a rafforzare dinamiche di soggezione.
Il patrimonio informativo assume così una dimensione sociale che supera il suo valore commerciale.
Proteggere le informazioni significa anche preservare l’autonomia delle persone, la libertà delle scelte economiche e la capacità delle istituzioni di operare senza indebite interferenze.
La prevenzione come responsabilità condivisa
L’evoluzione delle strategie criminali impone di sviluppare modelli di prevenzione capaci di integrare competenze tecnologiche, conoscenza dei contesti sociali e strumenti tradizionali di contrasto alla criminalità.
La protezione del patrimonio informativo richiede innanzitutto che organizzazioni pubbliche e private riconoscano il valore delle informazioni di cui dispongono, individuando quelle maggiormente esposte a rischi e adottando misure proporzionate alla loro rilevanza.
La limitazione degli accessi non necessari, la verifica delle autorizzazioni, la formazione del personale e la predisposizione di procedure per la gestione degli incidenti costituiscono componenti essenziali di una strategia di sicurezza.
La Direttiva (UE) 2022/2555, nota come NIS2, recepita in Italia con il decreto legislativo 4 settembre 2024, n. 138, si inserisce in questo processo di rafforzamento della cybersicurezza, prevedendo obblighi di gestione del rischio e di notifica degli incidenti per i soggetti rientranti nel suo ambito di applicazione.
La sicurezza, tuttavia, non può essere ridotta a un insieme di adempimenti formali.
La presenza di procedure e strumenti tecnologici non garantisce automaticamente un’effettiva capacità di prevenzione, soprattutto quando manca una cultura organizzativa orientata alla consapevolezza dei rischi e alla responsabilizzazione dei soggetti coinvolti.
Nel contrasto alla criminalità mafiosa, questa esigenza deve essere integrata con una conoscenza approfondita delle dinamiche territoriali, delle vulnerabilità economiche e delle condizioni che possono favorire l’infiltrazione criminale.
La tutela della concorrenza, la trasparenza amministrativa, la protezione delle imprese esposte a pressioni illecite e la capacità di riconoscere situazioni di condizionamento rappresentano strumenti complementari rispetto alla sicurezza digitale.
L’analisi delle informazioni può contribuire a rafforzare queste attività, purché venga utilizzata all’interno di procedure legittime e fondate su criteri verificabili.
La cooperazione tra istituzioni, autorità investigative, organismi di controllo, imprese e professionisti assume quindi un’importanza crescente, soprattutto in presenza di fenomeni criminali che attraversano differenti settori economici e ambiti territoriali.
La prevenzione deve inoltre comprendere una dimensione educativa.
La consapevolezza del valore delle informazioni non riguarda soltanto la necessità di proteggere dati riservati, ma anche la comprensione dei rischi derivanti dalla combinazione di informazioni apparentemente innocue.
Un dato isolato può avere una rilevanza limitata, mentre la sua associazione con altri elementi può consentire di ricostruire comportamenti, relazioni e condizioni personali.
La protezione del patrimonio informativo richiede pertanto una responsabilità condivisa, nella quale le competenze tecniche siano accompagnate dalla capacità di riconoscere le implicazioni sociali e giuridiche dell’utilizzazione delle informazioni.
Dalla ricchezza al dominio: il valore criminale della conoscenza
La trasformazione delle informazioni in una risorsa strategica rappresenta una delle manifestazioni più significative dell’evoluzione delle opportunità criminali nella società contemporanea.
Il denaro continua a costituire un elemento fondamentale dell’economia illegale, sia come obiettivo delle attività criminali sia come strumento attraverso il quale vengono finanziate organizzazioni, acquisite risorse e consolidate posizioni di potere.
Tuttavia, la disponibilità economica non esaurisce le modalità attraverso le quali il potere criminale può essere costruito ed esercitato.
Le informazioni possono precedere il profitto, agevolarne l’acquisizione, favorire l’individuazione delle vittime, rafforzare l’efficacia dell’intimidazione e ampliare le possibilità di condizionamento.
Nel caso delle organizzazioni mafiose, questa dinamica assume un significato particolare perché si inserisce in sistemi di potere storicamente fondati sulla combinazione tra risorse economiche, relazioni sociali, controllo territoriale e capacità intimidatoria.
La trasformazione digitale non cancella necessariamente tali caratteristiche, ma può offrire ulteriori strumenti attraverso i quali esse vengono esercitate.
La questione non consiste dunque nello stabilire se i dati valgano sempre più del denaro, affermazione che non troverebbe un fondamento generale né sul piano economico né su quello criminologico.
Il loro valore dipende dal contesto, dalle possibilità di utilizzo e dalla capacità di convertirli in un vantaggio concreto.
In determinate circostanze, tuttavia, un’informazione può risultare più importante della disponibilità immediata di risorse finanziarie, perché consente di acquisire ricchezza, orientare decisioni o esercitare un’influenza che il solo possesso di denaro non permetterebbe di ottenere.
È in questa capacità di trasformare la conoscenza in potere che si manifesta una delle principali sfide della sicurezza contemporanea.
Il contrasto alla criminalità non può limitarsi alla protezione delle infrastrutture tecnologiche, così come non può fondarsi sull’idea che una maggiore raccolta di informazioni determini automaticamente una maggiore capacità di prevenzione.
Occorrono competenze, responsabilità, cooperazione istituzionale e strumenti di analisi capaci di distinguere le correlazioni dai fatti, le vulnerabilità dalle responsabilità e le esigenze di sicurezza dai rischi di controllo indiscriminato.
La tutela del patrimonio informativo assume così un significato che supera la dimensione tecnica e investe direttamente la qualità delle relazioni democratiche.
Il problema fondamentale non è soltanto impedire che i dati vengano sottratti, ma evitare che la conoscenza delle vulnerabilità individuali e collettive si trasformi in uno strumento di dominio.
In una società nella quale le informazioni contribuiscono a determinare opportunità economiche, relazioni sociali e processi decisionali, comprendere chi le possiede, come le utilizza e quali effetti può produrre il loro impiego significa interrogarsi sulle nuove forme del potere.
Perché il capitale criminale non si misura più soltanto attraverso ciò che un’organizzazione possiede, ma anche attraverso ciò che conosce e ciò che, grazie a quella conoscenza, è in grado di condizionare.
Bibliografia e riferimenti normativi
ENISA – European Union Agency for Cybersecurity (2025). ENISA Threat Landscape 2025. Publications Office of the European Union.
ENISA – European Union Agency for Cybersecurity (2026). ENISA Threat Landscape 2026. European Union Agency for Cybersecurity.
Europol (2025). Steal, Deal and Repeat: How Cybercriminals Trade and Exploit Your Data. Internet Organised Crime Threat Assessment (IOCTA) 2025. Publications Office of the European Union. DOI: 10.2813/4926508.
Europol (2025). The Changing DNA of Serious and Organised Crime. EU Serious and Organised Crime Threat Assessment (EU-SOCTA) 2025. Publications Office of the European Union.
Gambetta, D. (1993). The Sicilian Mafia: The Business of Private Protection. Harvard University Press.
Sciarrone, R. (2009). Mafie vecchie, mafie nuove. Radicamento ed espansione. Donzelli Editore.
Unione europea (2016). Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali.
Unione europea (2016). Direttiva (UE) 2016/680 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativa alla protezione delle persone fisiche con riguardo al trattamento dei dati personali da parte delle autorità competenti a fini di prevenzione, indagine, accertamento e perseguimento di reati.
Unione europea (2022). Direttiva (UE) 2022/2555 del Parlamento europeo e del Consiglio, del 14 dicembre 2022, relativa a misure per un livello comune elevato di cibersicurezza nell’Unione (NIS2).
Italia (2018). Decreto legislativo 18 maggio 2018, n. 51. Attuazione della direttiva (UE) 2016/680.
Italia (2024). Decreto legislativo 4 settembre 2024, n. 138. Recepimento della direttiva (UE) 2022/2555 (NIS2).
Italia. Codice penale, articolo 416-bis, Associazioni di tipo mafioso anche straniere.
Ultimi 5 articoli della stessa autrice
La cura non ha genere. Ripensare le relazioni per prevenire la violenza
Il gioco d’azzardo online e la nuova economia della criminalità organizzata
Il valore delle competenze femminili nelle istituzioni della sicurezza
Il lavoro felice: verso una nuova cultura del benessere organizzativo
Ultimi 5 articoli sulla criminologia
Violenza sessuale: un no è sempre un no e il consenso non si presume
2001-2026: venticinque anni di guerra al terrore
Quando il possesso è spacciato per amore
Ultimi 5 articoli pubblicati
La delega per la riforma della Polizia Locale è legge dello Stato, ora serve attuarla bene
Cybertech Europe 2026, a Roma, un cult per la sicurezza
Ucraina, la pace annunciata e la guerra che continua
L’italiano assediato dagli anglicismi, tra modernità e impoverimento linguistico
Identità personale e documenti, assist dalla Cassazione
Ethica Societas è una testata giornalistica gratuita e no profit edita da una cooperativa sociale onlus
Copyright Ethica Societas, Human&Social Science Review © 2026 by Ethica Societas UPLI onlus.
ISSN 2785-602X. Licensed under CC BY-NC 4.0